

Uma auditoria de acesso aos dados demonstra quem acedeu a quê, quando e com que justificação, entregando um relatório e uma trilha de evidência exportável que provam se esse acesso estava autorizado. É esse output, não a intenção de verificar, que sustenta a conformidade com o RGPD, a ISO 27001 e o PCI DSS. Sem evidência técnica organizada, a auditoria não passa de um exercício de boas intenções.
Em resumo:
- A auditoria de acesso deve focar-se na comprovação técnica de quem acessou o quê, quando e por quê, com evidências exportáveis e protegidas.
- É fundamental mapear identidades, sistemas e eventos críticos, concentrando-se especialmente em sistemas que tratam dados pessoais sensíveis ou de alto risco.
- A conformidade com normas como RGPD, ISO 27001 e PCI DSS exige provas documentadas e revisão periódica de privilégios, identidade e integridade dos registos.
- A prática recomenda revisões trimestrais para sistemas críticos, semestrais para os de risco médio ou baixo, e revisão semestral de acessos de terceiros sob PCI DSS.
- Corrigir vulnerabilidades comuns, como contas órfãs ou privilégios acumulados, deve ser prioridade, sobretudo nos sistemas que lidam com dados sensíveis ou de alta relevância.
Índice
- O que auditar: identidades, sistemas e eventos essenciais
- Normas e requisitos práticos: RGPD, ISO 27001 e PCI DSS
- Como realizar uma auditoria de acesso aos dados passo a passo
- Que registos e ferramentas tornam a evidência auditável?
- Com que frequência deve ser feita a auditoria de acesso?
- Achados comuns e remediações rápidas
- Aplicação prática ao registo de hóspedes: o caso do alojamento local
- Maturidade em auditoria de acesso: o que a experiência mostra
- Automatizar o registo de hóspedes com evidência pronta a apresentar
- Fontes
- Perguntas frequentes
O que auditar: identidades, sistemas e eventos essenciais
O escopo de uma auditoria de acesso a dados começa pelas identidades, não pelos sistemas. Isto inclui colaboradores internos, prestadores externos, contas de serviço e chaves de API, categorias frequentemente esquecidas porque não têm um “dono” humano óbvio a monitorizar.
Depois das identidades, vem o mapeamento dos sistemas e categorias de dados críticos: bases de dados de clientes, sistemas financeiros, plataformas de recursos humanos e qualquer repositório com dados pessoais sensíveis. Cada um destes exige logs próprios.
Os eventos mínimos a registar incluem:
- Autenticação (logins bem-sucedidos e falhados);
- Autorização e alterações de privilégios;
- Acesso efetivo a dados sensíveis ou confidenciais;
- Tentativas de acesso negadas ou bloqueadas;
- Criação, alteração e desativação de contas.
O critério para alargar ou limitar o escopo é sempre o risco: sistemas que tratam dados pessoais em grande volume, dados financeiros ou informação de saúde justificam um nível de detalhe muito superior ao de um repositório interno de baixo impacto.
Normas e requisitos práticos: RGPD, ISO 27001 e PCI DSS
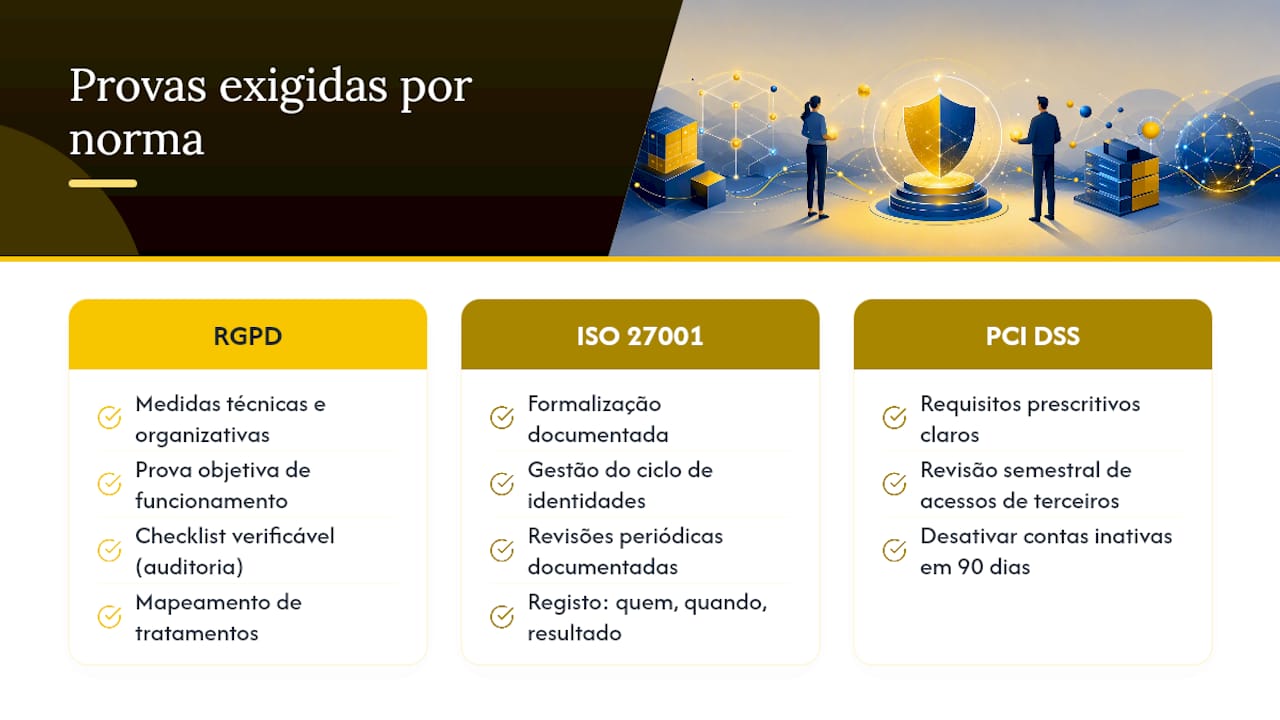
Cada norma exige provas diferentes, mas todas convergem no mesmo ponto: sem evidência documentada, não há conformidade demonstrável. O RGPD obriga a medidas técnicas e organizativas adequadas ao risco, mas o que realmente importa numa inspeção é a prova objetiva de que essas medidas existem e funcionam, não a declaração de intenções.
A ISO 27001 vai mais longe na formalização: exige gestão do ciclo de vida das identidades e revisões periódicas documentadas, com registo de quem revê, quando e com que resultado.
O PCI DSS é o mais prescritivo dos três. O PCI DSS v4.0.1 exige revisão semestral de acessos concedidos a terceiros e impõe um prazo máximo de 90 dias para desativar contas inativas.
Dica profissional: Transforme cada requisito normativo numa pergunta de checklist verificável (“existe registo da revisão de X na data Y?”) em vez de o deixar como princípio abstrato. Um checklist de auditoria RGPD bem estruturado cobre mapeamento de tratamentos, bases legais, políticas de acesso e cláusulas com subcontratados.
Como realizar uma auditoria de acesso aos dados passo a passo
Uma metodologia clara evita que a auditoria de dados se transforme num exercício disperso e sem seguimento.
- Definir escopo e stakeholders. Identifique quais sistemas, equipas e responsáveis vão participar, e quem aprova o relatório final.
- Inventariar identidades e cruzar com fonte autoritativa. Compare as contas ativas nos sistemas com os registos oficiais de recursos humanos ou do gestor de identidades (IdP). É este cruzamento, mais do que a confiança nos registos do próprio sistema, que revela contas órfãs.
- Recolher e centralizar logs com garantia de integridade. Junte os registos dispersos num único local protegido contra alteração.
- Rever privilégios por amostragem. Teste um conjunto representativo de contas e valide se o nível de acesso corresponde à função atual do titular.
- Produzir o relatório de auditoria e o plano de remediação. Documente achados, riscos associados e prazos de correção, com responsável nomeado para cada ação.
Guias práticos de conformidade descrevem um ciclo semelhante em cinco fases (auditoria inicial, de sistemas, de processamento, de segurança e de seguimento), segundo o guia de auditoria de conformidade com o RGPD da Viqtor. O valor está na repetição: uma auditoria isolada raramente detecta padrões de risco que só aparecem ao comparar vários ciclos.
Que registos e ferramentas tornam a evidência auditável?
Um log só serve como prova se contiver informação suficiente para reconstruir o que aconteceu, sem ambiguidade. Os campos mínimos incluem identificador do utilizador, timestamp preciso, endereço IP, operação realizada, recurso acedido e resultado da ação (sucesso ou falha).
Para que essa evidência resista a uma inspeção externa, a centralização é obrigatória. As boas práticas do setor apontam para:
- Concentração de logs num SIEM ou num cofre de credenciais central;
- Mecanismos de integridade como hashing ou armazenamento WORM, que impedem alteração posterior;
- Retenção mínima definida por política interna e por exigência normativa;
- Exportação em formatos estruturados que facilitem análise externa;
- Alertas e painéis de vigilância contínua para deteção precoce de anomalias.
A recomendação de usar SIEM e mecanismos de integridade como hashing ou WORM aparece de forma consistente em análises sobre trilhas de auditoria para conformidade, precisamente porque a ausência de integridade invalida a prova, mesmo quando o log existe.
Dica profissional: Peça sempre que o log inclua não só o evento, mas o recurso concreto e, quando aplicável, a referência ao pedido ou aprovação que justificou o acesso. Sem esse contexto, a investigação forense fica muito mais lenta.
Com que frequência deve ser feita a auditoria de acesso?
A cadência ideal depende da criticidade do sistema e do risco associado, mas há referências claras de mercado:
- Sistemas críticos: revisão trimestral;
- Sistemas de risco médio ou baixo: revisão semestral;
- Acessos de terceiros sob PCI DSS: revisão obrigatória a cada seis meses, com desativação de contas inativas em até 90 dias.
A prática de revisão trimestral para ativos críticos e semestral para os restantes é confirmada por análises especializadas em auditoria de identidade e acessos. Para o RGPD, a recomendação é realizar um diagnóstico completo pelo menos uma vez por ano, e sempre que ocorram mudanças relevantes nos tratamentos ou nas subcontratações, segundo dados sobre auditorias de conformidade RGPD. Um incidente de segurança ou uma reestruturação organizacional deve, por si só, antecipar o próximo ciclo.
Achados comuns e remediações rápidas
Certos problemas repetem-se em quase todas as auditorias de dados, independentemente do setor:
- Contas órfãs: utilizadores que saíram da organização, mas mantêm acesso ativo.
- Acumulação de privilégios (privilege creep): colaboradores que foram mudando de função e acumularam permissões que já não precisam.
- Falta de aprovações documentadas: acessos concedidos sem registo formal de quem autorizou.
- Logs dispersos e não exportáveis: informação espalhada por sistemas diferentes, sem formato compatível para análise.
- Ausência de mecanismos de integridade: registos que podem ser alterados sem deixar rasto.
As correções imediatas passam por revogar acessos desnecessários, rotacionar credenciais comprometidas e centralizar os logs dispersos num único repositório protegido. A prioridade deve seguir sempre o impacto potencial: um acesso indevido a dados financeiros ou de saúde exige remediação mais urgente do que uma permissão redundante num sistema de baixo risco.
Aplicação prática ao registo de hóspedes: o caso do alojamento local
Gerir reservas em várias plataformas ao mesmo tempo, Airbnb, Booking.com, sistema próprio, multiplica o risco de duplicação e de submissões manuais mal preenchidas às entidades oficiais. Cada correção manual de um boletim é também um ponto cego na trilha de auditoria.
Automatizar o que pode e deve ser automatizado reduz esse risco, como exemplificado no hotel check-in process workflow:
- Submissão direta e sincronizada ao SIBA/AIMA, sem reintrodução manual de dados;
- Armazenamento seguro dos registos, com histórico consultável;
- Logs de cada submissão, incluindo data, resultado e origem da reserva.
Para provas exigidas em auditorias corporativas mais amplas, com múltiplos sistemas internos, pode ser necessário integrar esses registos num SIEM próprio. Para a gestão do registo de hóspedes em si, as funcionalidades da plataforma já cobrem a parte que mais gera erro humano.
Maturidade em auditoria de acesso: o que a experiência mostra
A auditoria de acesso não deveria ser um projeto pontual antes de uma inspeção. É o subproduto natural de uma organização que já centraliza os seus registos e trata a evidência como parte do dia a dia, não como um exercício de véspera. Quem só produz provas quando alguém pede está sempre um passo atrás do risco real.
A recomendação prática é simples: invista em centralizar registos e em torná-los imutáveis antes de precisar deles, não depois.
— Sofía Herrera
Automatizar o registo de hóspedes com evidência pronta a apresentar
Enquanto muitas equipas ainda gerem manualmente boletins de alojamento espalhados por várias plataformas de reserva, a Eurocheckin resolve esse ponto específico: submete automaticamente os dados dos hóspedes ao SIBA/AIMA, sincroniza reservas de plataformas como o Airbnb e o Booking.com em tempo real, e guarda cada submissão com registo próprio, pronta a mostrar se alguma vez for pedida prova de conformidade.
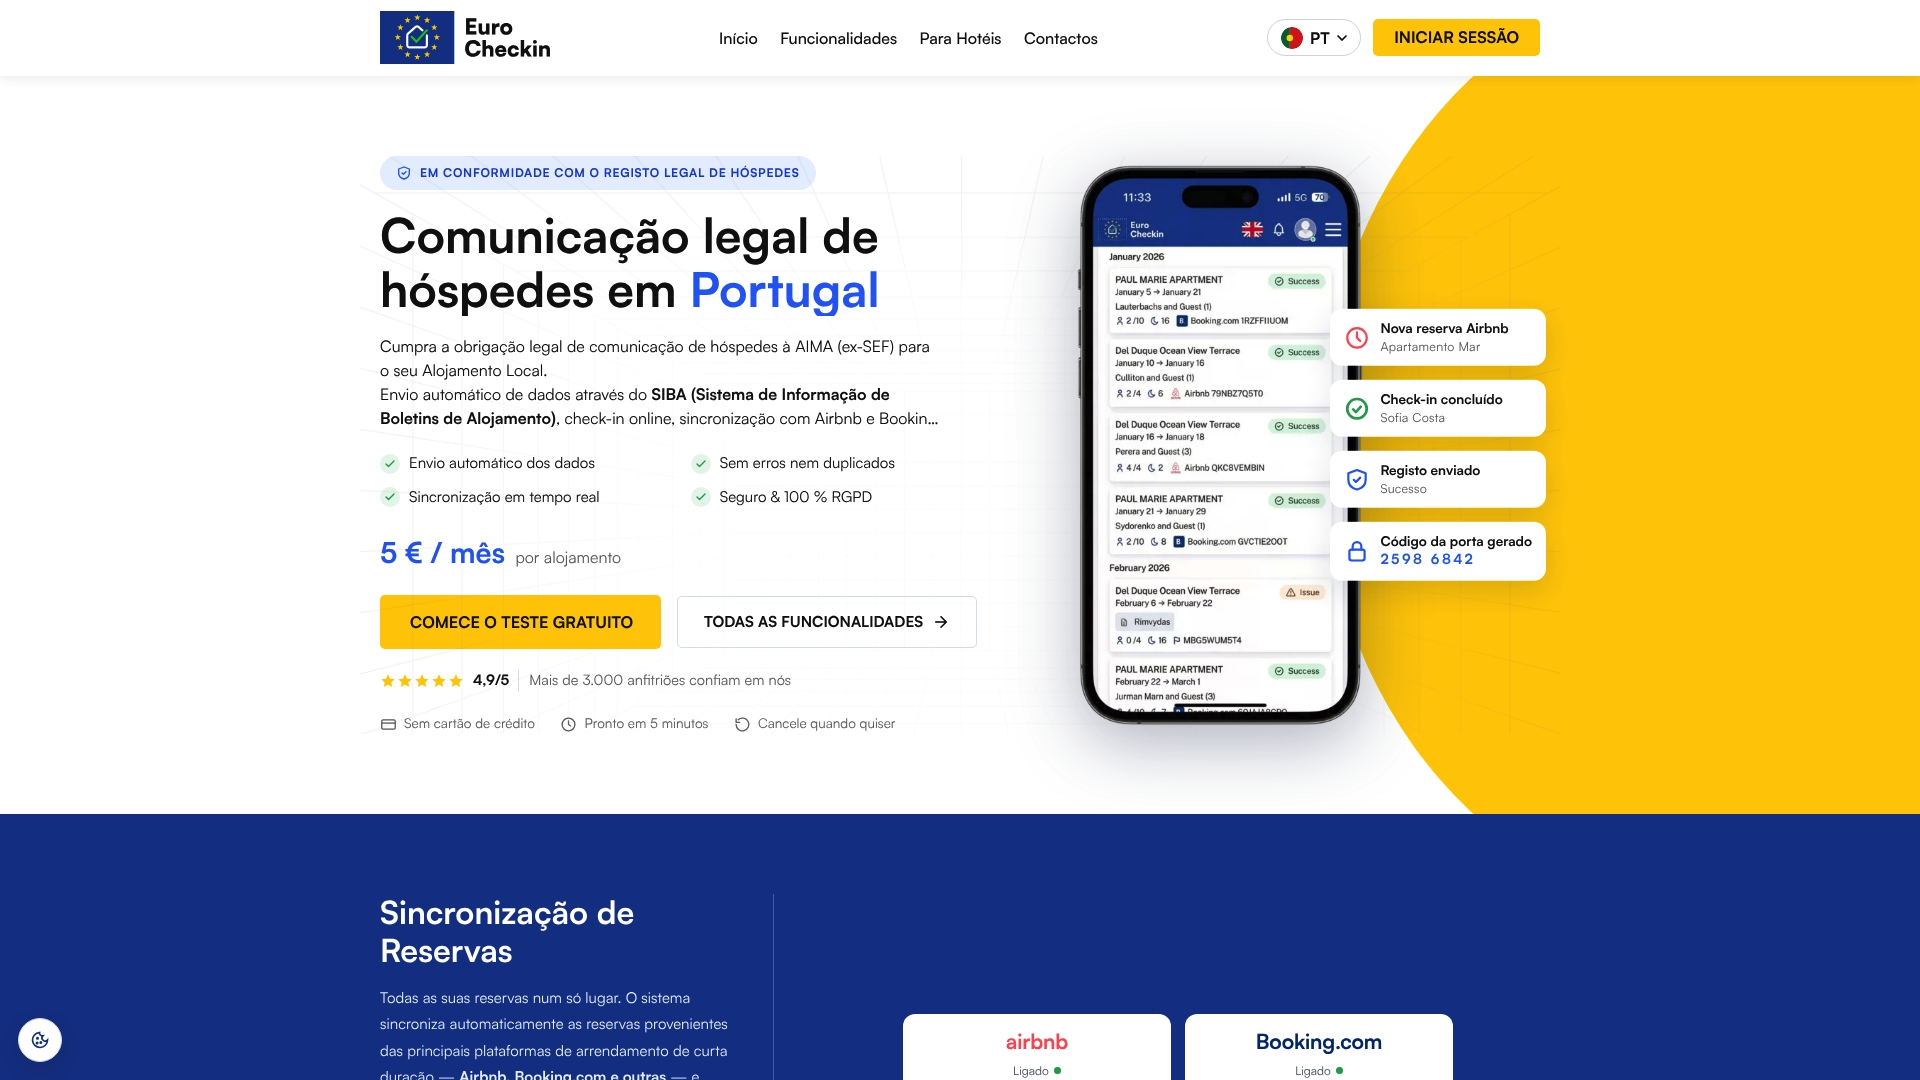
Isto é especialmente útil para gestores e proprietários de alojamento local que já sentem o peso de preencher boletins um a um, ou de corrigir duplicados entre plataformas. A subscrição para alojamento local custa 5 € por mês por alojamento, sem contrato de longo prazo. Para hotéis, a solução dedicada fica em 3 € por mês por alojamento. Ambas incluem período de teste gratuito. Se gere registos manualmente há meses e quer ver como fica um histórico de submissões auditável em minutos, comece o teste gratuito e experimente o processo com a sua primeira reserva.
Este artigo fornece informações gerais e não substitui o aconselhamento de um advogado qualificado. Consulte um profissional jurídico qualificado sobre o seu caso antes de agir com base neste conteúdo.
Fontes
Perguntas frequentes
Quais são os três tipos de violações de dados pessoais possíveis?
As violações de dados pessoais dividem-se geralmente em três categorias: violação de confidencialidade (acesso ou divulgação não autorizada), violação de integridade (alteração indevida dos dados) e violação de disponibilidade (perda ou destruição acidental ou ilícita). Uma auditoria de acesso aos dados bem estruturada ajuda a detetar as três, porque os logs revelam tanto acessos indevidos como alterações sem aprovação registada.
O que é o RGPD em Portugal?
O RGPD é o regulamento europeu que estabelece as regras de proteção de dados pessoais aplicáveis diretamente em Portugal, complementado pela legislação nacional de execução. Exige, entre outras obrigações, medidas técnicas e organizativas adequadas ao risco e prova documentada de conformidade, o que na prática se traduz em auditorias regulares de acesso e de tratamento.
O que é a lei da proteção de dados pessoais?
A lei da proteção de dados pessoais é o quadro legal nacional que complementa o RGPD, definindo regras específicas de aplicação em Portugal, incluindo sanções e o papel da autoridade de controlo nacional. Serve de referência para verificar se as políticas internas de acesso a dados cumprem tanto o regulamento europeu como as adaptações locais.
Quanto custa automatizar o registo de hóspedes com a Eurocheckin?
A subscrição para alojamento local custa 5 € por mês por alojamento, disponível na página principal do produto; para hotéis, o preço é 3 € por mês por alojamento na página dedicada. Ambos os planos incluem período de teste gratuito e não exigem contrato de longo prazo.
Com que frequência devo rever os acessos a dados sensíveis?
A prática recomendada é rever trimestralmente os sistemas críticos e semestralmente os restantes, ajustando a cadência sempre que ocorram incidentes ou mudanças organizacionais relevantes. Para acessos de terceiros sob PCI DSS, a revisão semestral é obrigatória, com desativação de contas inativas em até 90 dias.