

No alojamento local, a maioria dos tratamentos de dados assenta em duas bases legais do artigo 6.º do RGPD: execução de contrato, para reservas e check-in, e cumprimento de obrigação legal, para a comunicação a SIBA/AIMA. O consentimento raramente é a base certa para operações essenciais e só deve ser usado para finalidades como marketing. Sem esta distinção clara, o proprietário arrisca-se a recolher dados sem fundamento válido, e é precisamente aqui que a maioria dos anfitriões erra.
Em resumo:
- Os alojamentos locais devem basear o tratamento de dados na execução do contrato e no cumprimento de obrigações legais, sendo o consentimento adequado apenas para finalidades secundárias.
- A comunicação obrigatória de hóspedes estrangeiros ao SIBA/AIMA constitui uma base legal independente do consentimento, devendo ser registada e submetida em três dias úteis.
- Recolhem-se apenas os dados essenciais para cada finalidade, como identificação, reserva, faturação e necessidades específicas, evitando dados sensíveis sem necessidade.
- O consentimento deve ser livre, informado e devidamente registado, preferencialmente através de confirmação explícita, sem condicioná-lo à reserva ou ao acesso.
- Utilizar sistemas automáticos como a EuroCheckin facilita a conformidade ao automatizar submissões, registar aceitações e garantir a segurança na conservação dos dados.
Índice
- Quais as bases legais RGPD para alojamento e quando se aplicam
- Boletim de alojamento, SIBA e AIMA: a obrigação que sustenta a base legal
- Que dados recolher no alojamento local e como classificá-los
- Consentimento no alojamento local: como o obter e provar correctamente
- Prazos de conservação: quanto tempo guardar os dados dos hóspedes
- Direitos dos hóspedes: acesso, retificação, apagamento e portabilidade
- Como automatizar a conformidade: o exemplo da EuroCheckin
- Checklist final: passos para cumprir o RGPD no alojamento local
- O que realmente importa para pequenos gestores
- Simplifique o cumprimento do RGPD com a EuroCheckin
- Fontes
- Perguntas frequentes
Quais as bases legais RGPD para alojamento e quando se aplicam
O artigo 6.º do RGPD prevê seis fundamentos possíveis para tratar dados pessoais, mas apenas alguns têm aplicação real no dia a dia de um alojamento local. Os responsáveis pelo tratamento só podem processar dados quando existe uma base legal válida, segundo as orientações do EDPB, e escolher a errada é um dos erros de conformidade mais comuns entre pequenas empresas do setor.
Na prática, funcionam assim:
- Execução de contrato: cobre a recolha de nome, contacto e dados de pagamento necessários para confirmar e gerir a reserva.
- Cumprimento de obrigação legal: justifica o envio de dados de identificação a SIBA/AIMA, uma exigência que não depende da vontade do hóspede.
- Interesse legítimo: aplica-se, por exemplo, à prevenção de fraude ou à segurança do imóvel, desde que devidamente ponderado e documentado.
- Consentimento: só é adequado para finalidades acessórias, como o envio de newsletters ou ofertas promocionais após a estadia.
A base escolhida determina que direitos o hóspede pode invocar. A portabilidade dos dados, por exemplo, aplica-se sobretudo quando o tratamento se baseia em contrato ou consentimento, não em obrigação legal. Um hóspede pode pedir a eliminação de dados de marketing recolhidos por consentimento, mas não pode exigir a eliminação de dados que o anfitrião é legalmente obrigado a conservar para efeitos fiscais ou de segurança.
Boletim de alojamento, SIBA e AIMA: a obrigação que sustenta a base legal
A comunicação de hóspedes estrangeiros através do SIBA, geridos hoje pela AIMA, não é uma opção de gestão: é uma obrigação legal que, por si só, constitui uma base legal RGPD independente do consentimento. A AHRESP confirma que os estabelecimentos têm três dias úteis após o início da estadia para submeter os dados, e disponibiliza minutas alinhadas com o RGPD para apoiar os anfitriões nesta tarefa.
Na prática, o processo exige três cuidados:
- Confirmar os campos obrigatórios: nome completo, número e tipo de documento de identificação, nacionalidade e datas de entrada e saída.
- Respeitar o prazo de três dias úteis: submissões tardias ou omissas expõem o alojamento a contactos da AIMA e a possíveis sanções.
- Documentar a base legal usada: registar internamente que esta recolha decorre de obrigação legal, não de consentimento, evita confusão em caso de auditoria.
Há excepções pontuais, como hóspedes nacionais em certos regimes, mas a regra geral aplica-se à generalidade dos alojamentos locais. Conciliar esta obrigação com o RGPD passa por um princípio simples: o fundamento legal já existe na lei portuguesa, o anfitrião só precisa de o registar e cumprir o prazo. Consultar as obrigações de registo de hóspedes ajuda a perceber que dados e prazos se aplicam ao caso concreto.
Que dados recolher no alojamento local e como classificá-los
A regra de proporcionalidade do RGPD aplica-se de forma directa: recolhe-se apenas o que é necessário para a finalidade concreta, nunca mais. Um anfitrião não precisa de fotografar o cartão de cidadão inteiro para confirmar uma reserva, por exemplo.
Os dados tipicamente recolhidos em alojamento local dividem-se por finalidade:
- Identificação e comunicação legal: nome completo, número de documento, nacionalidade, data de nascimento (exigidos para SIBA/AIMA).
- Gestão da reserva: datas de estadia, número de hóspedes, contacto telefónico e correio eletrónico.
- Faturação: morada fiscal e número de identificação fiscal, quando o hóspede solicita fatura com esses dados.
- Prestação de serviços extra: preferências alimentares ou necessidades específicas, apenas se o hóspede as partilhar voluntariamente.
Dados biométricos, como reconhecimento facial em sistemas de check-in automático, são considerados dados sensíveis e exigem cuidados adicionais, incluindo, em muitos casos, consentimento explícito e avaliação de risco prévia. Se não é claramente necessário para a finalidade, não se recolhe. Essa é a regra que evita a maior parte dos problemas de conformidade neste sector.
Consentimento no alojamento local: como o obter e provar correctamente
O consentimento só é a base legal correta quando não existe outro fundamento aplicável, e mesmo assim tem de cumprir requisitos exigentes. Segundo a Comissão Europeia, o consentimento válido tem de ser livre, informado, específico e inequívoco, dado por um ato positivo do titular, e tão fácil de retirar quanto de dar. A CNPD reforça que a execução de contrato costuma ser a base mais adequada para a prestação de um serviço, deixando o consentimento reservado a finalidades secundárias.
Na prática, isto significa registar a hora exacta em que o hóspede aceitou uma política, guardar prova da ação positiva (uma caixa marcada, uma assinatura digital) e nunca pressupor consentimento a partir do silêncio.

Dica profissional: nunca condicione a confirmação da reserva ou o acesso ao alojamento à aceitação de comunicações de marketing. Esse é um dos erros mais fiscalizados pela CNPD, porque transforma um consentimento supostamente livre numa condição obrigatória, o que o invalida por completo.
Prazos de conservação: quanto tempo guardar os dados dos hóspedes
Cada finalidade de tratamento tem o seu próprio prazo de conservação, e misturar tudo num único arquivo “para sempre” é um erro frequente entre pequenos gestores.
Como referência prática:
- Dados fiscais e de faturação: geralmente conservados durante o período exigido pela legislação contabilística e fiscal em vigor.
- Dados enviados a SIBA/AIMA: conservados enquanto durar a obrigação legal de comprovação, com cópias de segurança organizadas por estadia.
- Dados de marketing por consentimento: apenas enquanto o consentimento não for retirado, com revisão periódica da lista de contactos.
- Documentos de identificação: eliminados ou anonimizados logo que deixem de ser necessários para a finalidade que justificou a recolha.
Documentar uma política interna de conservação, mesmo que simples, é o que distingue um alojamento preparado para uma inspeção de um que improvisa. As medidas técnicas mínimas incluem encriptação dos ficheiros, acesso restrito por palavra passe e eliminação definitiva (não apenas mover para a “reciclagem”) quando o prazo termina.
Direitos dos hóspedes: acesso, retificação, apagamento e portabilidade
O hóspede mantém, em qualquer altura, o direito de saber que dados o alojamento guarda sobre si e de pedir a sua correção ou eliminação, consoante a base legal aplicável a cada tratamento.
- Identificar o pedido e a base legal envolvida: um pedido de eliminação de dados enviados a SIBA/AIMA não pode ser satisfeito enquanto durar a obrigação legal; um pedido sobre dados de marketing recolhidos por consentimento pode.
- Verificar a identidade do requerente: confirmar que quem pede acesso ou apagamento é de facto o titular dos dados, evitando entregar informação a terceiros.
- Responder dentro de um mês: este é o prazo geral do RGPD para dar resposta, prorrogável em casos complexos com justificação ao titular.
- Manter registo do pedido e da resposta dada: esta documentação é a prova de conformidade que o gestor apresenta em caso de reclamação junto da CNPD.
Como automatizar a conformidade: o exemplo da EuroCheckin
Cumprir estas obrigações manualmente, estadia após estadia, é onde a maioria dos pequenos gestores perde tempo e comete erros. A automatização resolve isto de forma directa, sem substituir a responsabilidade legal do anfitrião.
Na prática, um sistema como a EuroCheckin ajuda a documentar conformidade de várias formas:
- Submissão automática a SIBA/AIMA, dentro do prazo legal de três dias úteis, sem introdução manual repetida de dados.
- Check-in online multilingue, que informa o hóspede sobre a finalidade da recolha antes mesmo de ele preencher qualquer campo.
- Registo com data e hora de cada aceitação, funcionando como prova de que a informação foi disponibilizada e aceite.
- Armazenamento seguro dos documentos durante até três anos, cumprindo prazos de conservação sem depender de ficheiros dispersos num computador local.
Estes registos são exactamente o tipo de prova de consentimento e de cumprimento que a CNPD pode pedir numa inspeção. Sistemas que mantêm logs de aceitação e submissões automáticas a SIBA reduzem falhas humanas e simplificam a resposta a qualquer auditoria.
Checklist final: passos para cumprir o RGPD no alojamento local
Antes de recolher qualquer dado de um novo hóspede, vale a pena confirmar que os pontos essenciais estão tratados.
- Ter uma política de privacidade acessível e, idealmente, em várias línguas, disponível antes do check-in.
- Identificar e documentar, por escrito, qual a base legal usada em cada tipo de recolha (contrato, obrigação legal, consentimento).
- Configurar um processo de submissão a SIBA/AIMA que respeite sempre o prazo de três dias úteis.
- Definir prazos de conservação por finalidade e um método seguro de eliminação de dados.
- Registar consentimentos com data, hora e ação positiva sempre que essa for a base legal aplicável.
| Prioridade | Ação | Base legal envolvida |
|---|---|---|
| Alta | Submissão a SIBA/AIMA dentro do prazo | Obrigação legal |
| Alta | Política de privacidade disponível antes da recolha | Transparência (RGPD) |
| Média | Registo de consentimento com data/hora | Consentimento |
| Média | Definição de prazos de conservação | Obrigação legal / contrato |
| Baixa | Revisão periódica de listas de marketing | Consentimento |
O que realmente importa para pequenos gestores
A maior parte dos anfitriões que conheço através deste sector preocupa-se demasiado com o consentimento e pouco com a obrigação legal que já os protege. Na prática, o SIBA/AIMA e a execução de contrato cobrem a esmagadora maioria do que um alojamento local precisa de fazer, e são bases que não dependem da vontade do hóspede.
O erro mais caro não é técnico, é organizacional: não guardar prova de quando e como a informação foi disponibilizada. Automatizar essa prova custa muito menos, em tempo e em risco, do que reconstruí-la depois de uma reclamação.

Simplifique o cumprimento do RGPD com a EuroCheckin
Preencher manualmente o boletim de alojamento a cada nova reserva, e depois torcer para não passar o prazo de três dias úteis, é o tipo de trabalho repetitivo que consome tempo sem gerar valor. A EuroCheckin automatiza toda a submissão a SIBA/AIMA, elimina duplicados e erros de digitação, e mantém um registo com data e hora de cada aceitação do hóspede, exactamente a prova que a CNPD pode exigir numa inspeção.
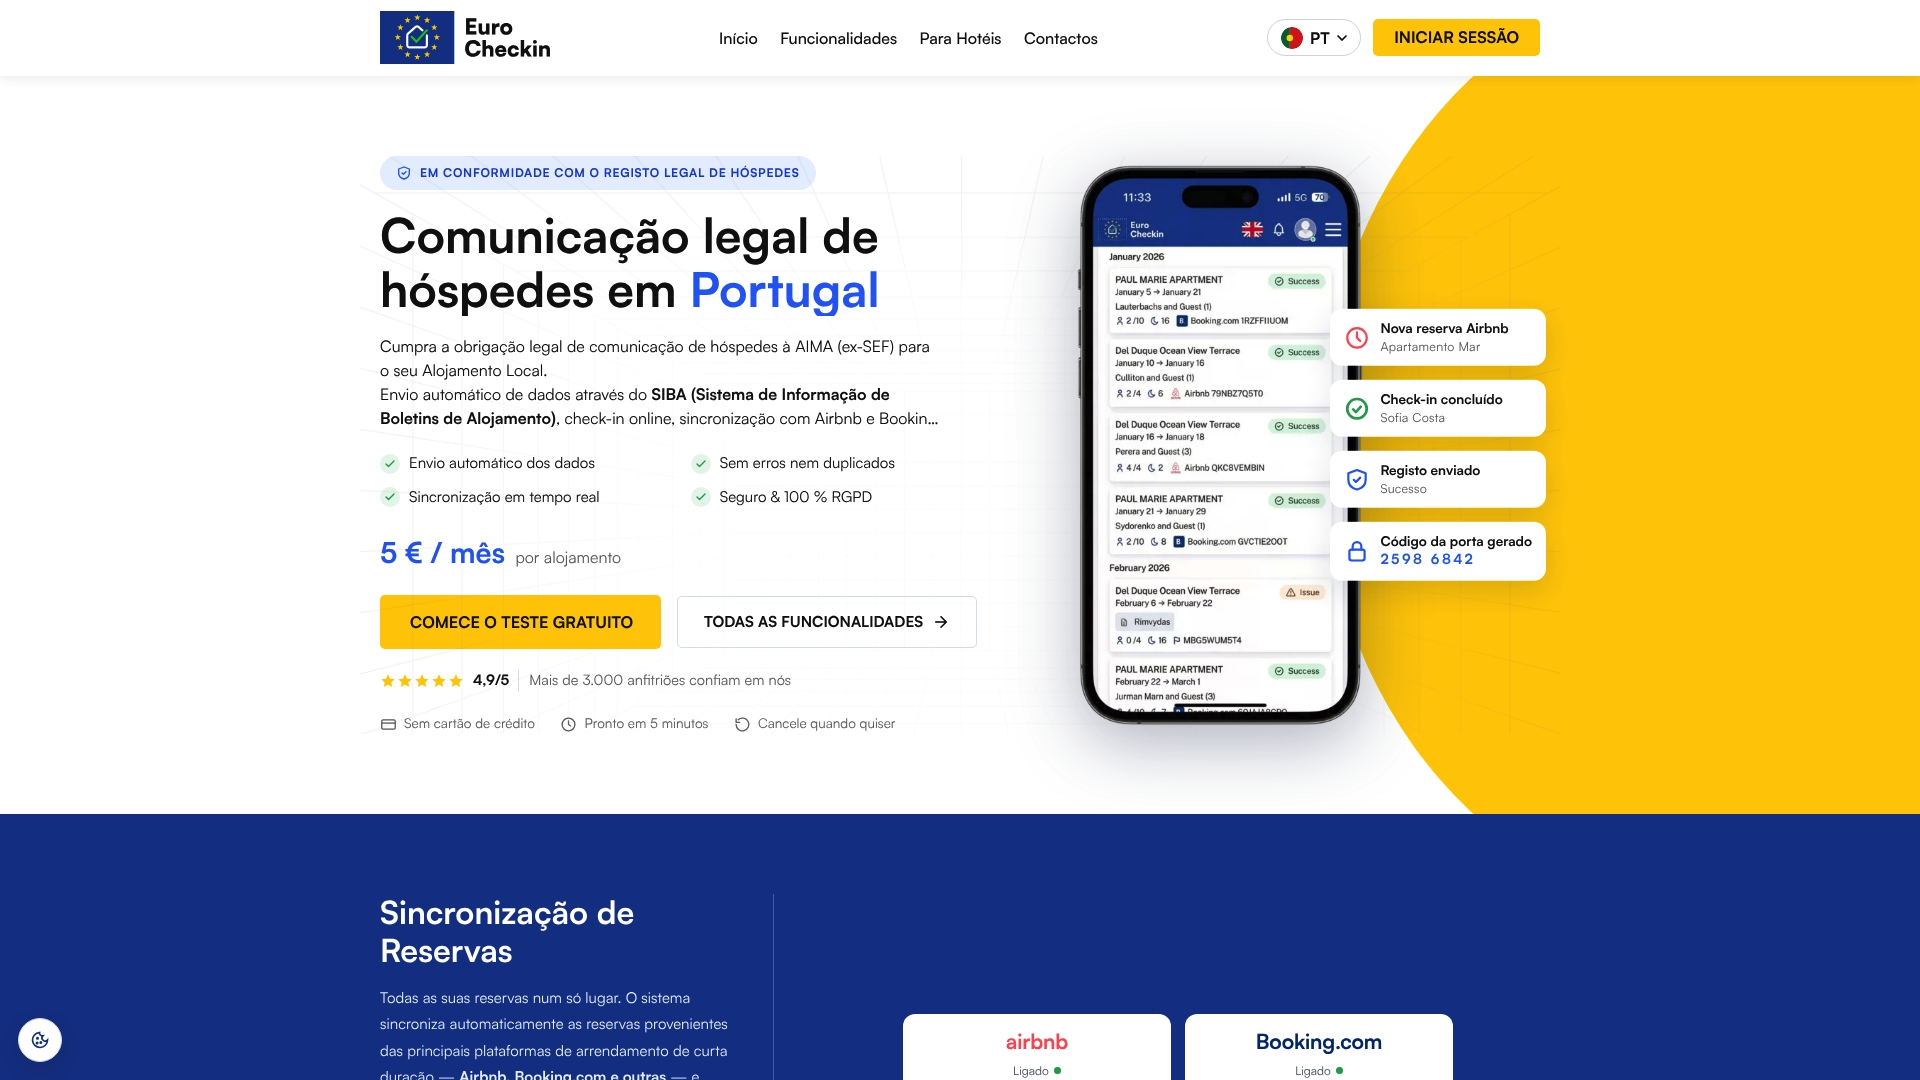
O check-in online multilingue informa o hóspede sobre a recolha de dados antes de qualquer preenchimento, cumprindo a exigência de transparência do RGPD sem esforço adicional do anfitrião. Os documentos ficam armazenados de forma segura durante até três anos, prontos para consulta se for necessário. O plano EuroCheckin para Alojamento Local custa 5 € por mês por alojamento, sem compromisso de longo prazo; para hotéis, existe o plano EuroCheckin para hotéis a 3 € por mês por alojamento. Comece o período de teste gratuito e veja quanto tempo poupa já na próxima reserva.
Fontes
- Regulamento (UE) 2016/679 — PGDLisboa
- Comunicação de hóspedes estrangeiros e minutas AHRESP — AHRESP
Perguntas frequentes
Quais são as regras para alojamento local em Portugal?
O alojamento local está sujeito a registo junto do balcão único electrónico, a regras fiscais próprias e à obrigação de comunicar hóspedes estrangeiros à AIMA via SIBA dentro de três dias úteis. Além disso, aplica-se o RGPD a todo o tratamento de dados pessoais dos hóspedes, exigindo uma base legal válida para cada finalidade.
Qual é a legislação que regulamenta o RGPD em Portugal?
O Regulamento (UE) 2016/679 é o diploma europeu directamente aplicável em Portugal, complementado por legislação nacional de execução e pela supervisão da CNPD. Estabelece as bases legais, os direitos dos titulares e as obrigações de transparência que qualquer alojamento local tem de cumprir.
Qual é a diferença entre alojamento local e Airbnb?
O alojamento local é uma modalidade legal portuguesa de exploração turística de imóveis, sujeita a registo e a obrigações fiscais e de comunicação próprias. O Airbnb é apenas uma plataforma de reservas onde esses imóveis podem ser anunciados, não substitui as obrigações legais que recaem sobre o proprietário, incluindo as do RGPD.
O que é a Lei 58/2019?
A legislação nacional específica assegura a execução do RGPD em Portugal, definindo regras complementares e o papel da CNPD na fiscalização. Não substitui o RGPD, mas adapta a sua aplicação prática ao contexto português.
A EuroCheckin ajuda a cumprir o RGPD no alojamento local?
Sim, a EuroCheckin automatiza a submissão a SIBA/AIMA e mantém registos de consentimento com data e hora, funcionalidades que ajudam a documentar as bases legais aplicadas. Os preços partem de 5 € por mês por alojamento para o plano de alojamento local.