

Não precisa de consentimento para comunicar os dados dos hóspedes estrangeiros à AIMA através do SIBA: essa obrigação legal decorre da lei e tem de ser cumprida em até três dias úteis após o check-in. Já para enviar newsletters, ofertas promocionais ou propostas de upsell, o RGPD exige consentimento específico, livre e revogável a qualquer momento, com registo documental que o comprove perante a CNPD.
Em resumo:
- A comunicação de dados de hóspedes estrangeiros à AIMA através do SIBA é obrigatória por lei e deve ser feita em até três dias úteis após o check-in, sem necessidade de consentimento.
- Para envios de newsletters ou ofertas promocionais, o consentimento de marketing deve ser livre, específico, informado e inequívoco, podendo ser revogado a qualquer momento.
- Comunicções operacionais, como confirmações ou instruções, baseiam-se na execução do contrato e não exigem consentimento adicional, ao contrário das promoções que requerem opt-in separado.
- Gerir manualmente os consentimentos e prazos aumenta o risco de erro, sendo recomendável automatizar a recolha, submissão e prova de consentimento por plataformas específicas.
- Os dados recolhidos para a obrigação legal devem ser retidos pelo prazo legal correspondente, enquanto os dados de marketing devem ser eliminados quando o consentimento for revogado ou a finalidade deixar de existir.
Índice
- Que bases legais do RGPD se aplicam ao registo de hóspedes?
- O que conta como consentimento válido segundo o RGPD e a CNPD?
- Quando é preciso consentimento: operacional ou marketing?
- Como organizar a recolha e a prova do consentimento
- Como cumprir a retenção, a segurança e os direitos dos hóspedes
- Como a automação ajuda a cumprir SIBA e a documentar consentimentos
- O que aprendi sobre prioridades de conformidade em alojamento
- Uma forma direta de automatizar registos e consentimentos
- Fontes
- Perguntas frequentes
Que bases legais do RGPD se aplicam ao registo de hóspedes?
O artigo 6.º do Regulamento (UE) 2016/679 lista as bases legais que permitem tratar dados pessoais sem depender do consentimento do titular. Em contexto de alojamento local ou hotelaria, três bases destacam-se: a execução de um contrato (o hóspede reservou uma estadia e é preciso identificá-lo para lhe prestar o serviço), a obrigação legal (a comunicação à AIMA) e, em alguns casos, o interesse legítimo do anfitrião.
A obrigação de comunicar os dados de hóspedes estrangeiros ao SIBA, gerido pela AIMA, aplica-se a todos os estabelecimentos de alojamento local e hoteleiro em Portugal. A AHRESP explica que essa comunicação deve ocorrer no prazo de até três dias úteis após o check-in, e que este tratamento assenta em obrigação legal, o que significa que não depende do consentimento do hóspede para essa finalidade específica. Um hóspede não pode recusar-se a fornecer os dados exigidos por lei, tal como não pode opor-se ao pagamento do IVA aplicável à estadia.
Isto não isenta o anfitrião de informar o hóspede sobre o tratamento: a transparência é sempre exigida, mesmo quando o consentimento não é. Vale a pena consultar as obrigações de registo de hóspedes em Portugal para confirmar quais os campos mínimos a recolher, normalmente nome completo, número e tipo de documento de identificação, nacionalidade, data de nascimento e datas de entrada e saída.
A AHRESP disponibiliza minutas alinhadas com o RGPD que ajudam os associados a estruturar esta recolha sem misturar finalidades legais com finalidades comerciais. Separar os dois propósitos desde o início do fluxo de reserva evita confusões mais tarde, sobretudo quando um hóspede pergunta porque recebeu uma newsletter que nunca pediu.
O que conta como consentimento válido segundo o RGPD e a CNPD?
A CNPD é clara: o consentimento só é válido quando é livre, específico, informado e inequívoco. Cada um destes quatro elementos tem consequências práticas para um gestor de alojamento.
- Livre significa que o hóspede pode recusar sem perder acesso ao serviço reservado, ou seja, nunca pode condicionar o check-in à aceitação de marketing.
- Específico significa que cada finalidade (newsletter, parcerias, ofertas de terceiros) precisa do seu próprio consentimento, nunca um único texto genérico que cubra tudo.
- Informado significa que o hóspede sabe exatamente que dados são recolhidos, para que fins e por quanto tempo ficam guardados.
- Inequívoco significa uma ação clara, como marcar uma caixa em branco, e nunca uma caixa já pré-assinalada ou o simples silêncio do hóspede.
O RGPD exige ainda que o responsável pelo tratamento consiga demonstrar que o consentimento foi dado, e que a retirada seja tão simples quanto a concessão. Na prática, isto significa guardar registo da data e hora em que o hóspede aceitou, do canal usado (formulário de check-in online, site, receção), e da versão exata do texto que lhe foi apresentado.
Uma caixa pré-assinalada, um consentimento obtido por defeito na reserva ou uma cláusula escondida nos termos gerais não cumprem estes requisitos e são presumivelmente inválidos. Quando existe um desequilíbrio claro entre as partes, por exemplo se o consentimento for pedido como condição de acesso ao Wi-Fi da propriedade, a CNPD tende a considerar esse consentimento comprometido.
Quando é preciso consentimento: operacional ou marketing?
A maior confusão dos gestores de alojamento está em separar comunicações que servem a reserva das que servem a promoção do negócio. Um guia de boas práticas do setor distingue três categorias: transacional, operacional e promocional, cada uma com uma base legal habitual diferente.
Comunicações transacionais e operacionais (confirmação de reserva, instruções de check-in, perguntas sobre a estadia) assentam normalmente na execução do contrato e não exigem consentimento à parte. Comunicações promocionais (newsletters, descontos para futuras estadias, parcerias com terceiros) exigem consentimento específico.
| Canal | Uso operacional (sem consentimento extra) | Uso promocional (exige consentimento) |
|---|---|---|
| Confirmação de reserva, instruções de check-in | Newsletter, ofertas de fidelização | |
| SMS ou WhatsApp | Aviso de chegada do check-in, código da porta | Promoções, pedidos de avaliação com desconto |
| Telefone | Confirmação de horário de chegada | Chamadas comerciais ou de upsell não solicitado |
| Wi-Fi da propriedade | Acesso à rede como parte da estadia | Recolha de e-mail para lista de marketing |
Canais como WhatsApp e SMS merecem atenção redobrada: orientações do setor indicam que devem ser tratados como promocionais na prática, mesmo quando o conteúdo parece operacional, porque as plataformas e as regras de comunicações eletrónicas impõem opt-in explícito para esse tipo de contacto.
Para upsells e ofertas pré-chegada (aluguer de bicicletas, transporte, early check-in pago), a linha divisória está na oportunidade: informar sobre serviços disponíveis durante a reserva confirmada tende a ser aceitável como parte do serviço, mas enviar essas ofertas por e-mail depois da estadia terminar exige consentimento de marketing prévio.
Como organizar a recolha e a prova do consentimento
Um formulário de check-in online bem desenhado resolve grande parte do problema antes de este começar. Os pontos de recolha mais eficazes são o próprio motor de reservas, o formulário de check-in online e, apenas como reforço, a receção física no momento da chegada.
- Apresente a finalidade SIBA/AIMA separada da finalidade de marketing, com dois textos e duas caixas distintas.
- Escreva textos curtos e concretos: “aceito receber ofertas e novidades por e-mail” é suficiente, sem letras pequenas.
- Nunca pré-assinale a caixa de marketing; deixe-a sempre em branco por defeito.
- Grave, para cada consentimento, a data e hora, o canal de origem e a versão exata do texto apresentado.
- Mantenha a lista de marketing separada da lista operacional usada apenas para gerir a estadia.
- Reveja o registo periodicamente para confirmar que os opt-outs foram processados e retirados da lista ativa.
Dica profissional: Guarde uma cópia de cada versão do texto de consentimento usado, com a data em que entrou em vigor, para conseguir provar exatamente o que o hóspede leu quando aceitou.
Separar bases de dados operacionais e de marketing não é apenas uma questão de conformidade. Tratar o consentimento como um verdadeiro ativo de confiança melhora a qualidade das listas: menos volume, mais engagement, menos denúncias à CNPD, segundo as mesmas boas práticas do setor. Um registo bem estruturado também facilita imenso a resposta a uma auditoria ou a um pedido de retirada de consentimento, porque cada decisão fica documentada em vez de depender da memória de quem geriu a receção nesse dia.
Como cumprir a retenção, a segurança e os direitos dos hóspedes
O princípio da minimização do RGPD obriga a recolher apenas os dados necessários para cada finalidade e a guardá-los apenas durante o tempo necessário. Os dados exigidos pela obrigação SIBA seguem o prazo de conservação definido para essa finalidade legal, enquanto os dados recolhidos apenas para marketing devem ser eliminados ou anonimizados quando o hóspede retira o consentimento ou quando a finalidade deixa de existir.
Exemplos de políticas de privacidade do setor hoteleiro mostram como estruturar internamente estes prazos, distinguindo categorias de dados, tempos de retenção e direitos dos titulares numa política de privacidade acessível ao hóspede. Vale a pena adaptar essa estrutura à realidade de cada alojamento em vez de copiar um modelo genérico.
Em termos de segurança, as medidas básicas continuam a ser as mais eficazes: encriptação dos ficheiros com dados pessoais, controlo de acessos por utilizador (nem toda a equipa precisa de ver os documentos de identificação de todos os hóspedes) e registo de quem acedeu a quê e quando. Um alojamento pequeno não precisa de um departamento de segurança informática, mas precisa de um processo simples e repetível.
Os hóspedes têm direito de acesso, retificação, eliminação, oposição ao tratamento e retirada do consentimento em qualquer momento, sem justificação. Quando um hóspede pede a eliminação dos seus dados, o gestor deve confirmar primeiro se ainda existe obrigação legal de os conservar (por exemplo, o prazo relacionado com o SIBA) antes de apagar tudo. Um processo interno simples funciona bem: responder em poucos dias úteis, confirmar a identidade do pedido, verificar obrigações legais pendentes e documentar a resposta dada. A CNPD disponibiliza orientação sobre como tratar estes pedidos corretamente.

Como a automação ajuda a cumprir SIBA e a documentar consentimentos
Gerir manualmente a comunicação a SIBA e o registo de consentimentos multiplica o risco de erro, sobretudo quando há vários alojamentos ou vários canais de reserva a sincronizar. Há soluções que automatizam a submissão dos dados de hóspedes estrangeiros diretamente à AIMA através do sistema SIBA, com sincronização em tempo real com plataformas como Airbnb e Booking.com.
Um check-in online multilingue pode recolher os dados exigidos por lei e, separadamente, o consentimento de marketing quando aplicável, com armazenamento seguro dos registos por um período legalmente definido. Cada submissão pode gerar prova documental do que foi enviado e quando, facilitando a resposta a uma fiscalização ou a um pedido de um hóspede sobre os seus próprios dados.

Vale a pena considerar automatizar quando a gestão manual já consome tempo desproporcionado, quando existe mais do que um alojamento a gerir, ou quando o risco de esquecer o prazo de três dias úteis se tornou uma preocupação real. Pode explorar as funcionalidades completas da plataforma para avaliar o que se aplica ao seu caso.
O que aprendi sobre prioridades de conformidade em alojamento
Depois de analisar como diferentes alojamentos tratam esta questão, a minha conclusão é simples: a maioria dos gestores preocupa-se demasiado com o marketing e demasiado pouco com o prazo de três dias úteis da SIBA. Uma multa por atraso na comunicação é mais provável, e mais cara, do que uma reclamação de um hóspede sobre uma newsletter indesejada.
A prioridade real deveria ser mapear todos os pontos onde se recolhem dados, cortar o que for desnecessário e garantir que cada consentimento de marketing gera um registo que resista a uma auditoria. O resto resolve-se com processos simples, repetidos sempre da mesma forma.
— Sofía Herrera
Uma forma direta de automatizar registos e consentimentos
Gerir manualmente formulários de consentimento, prazos SIBA e sincronização de calendários rouba tempo que podia ser usado para melhorar a experiência do hóspede. A EuroCheckin resolve isto com um único fluxo digital.
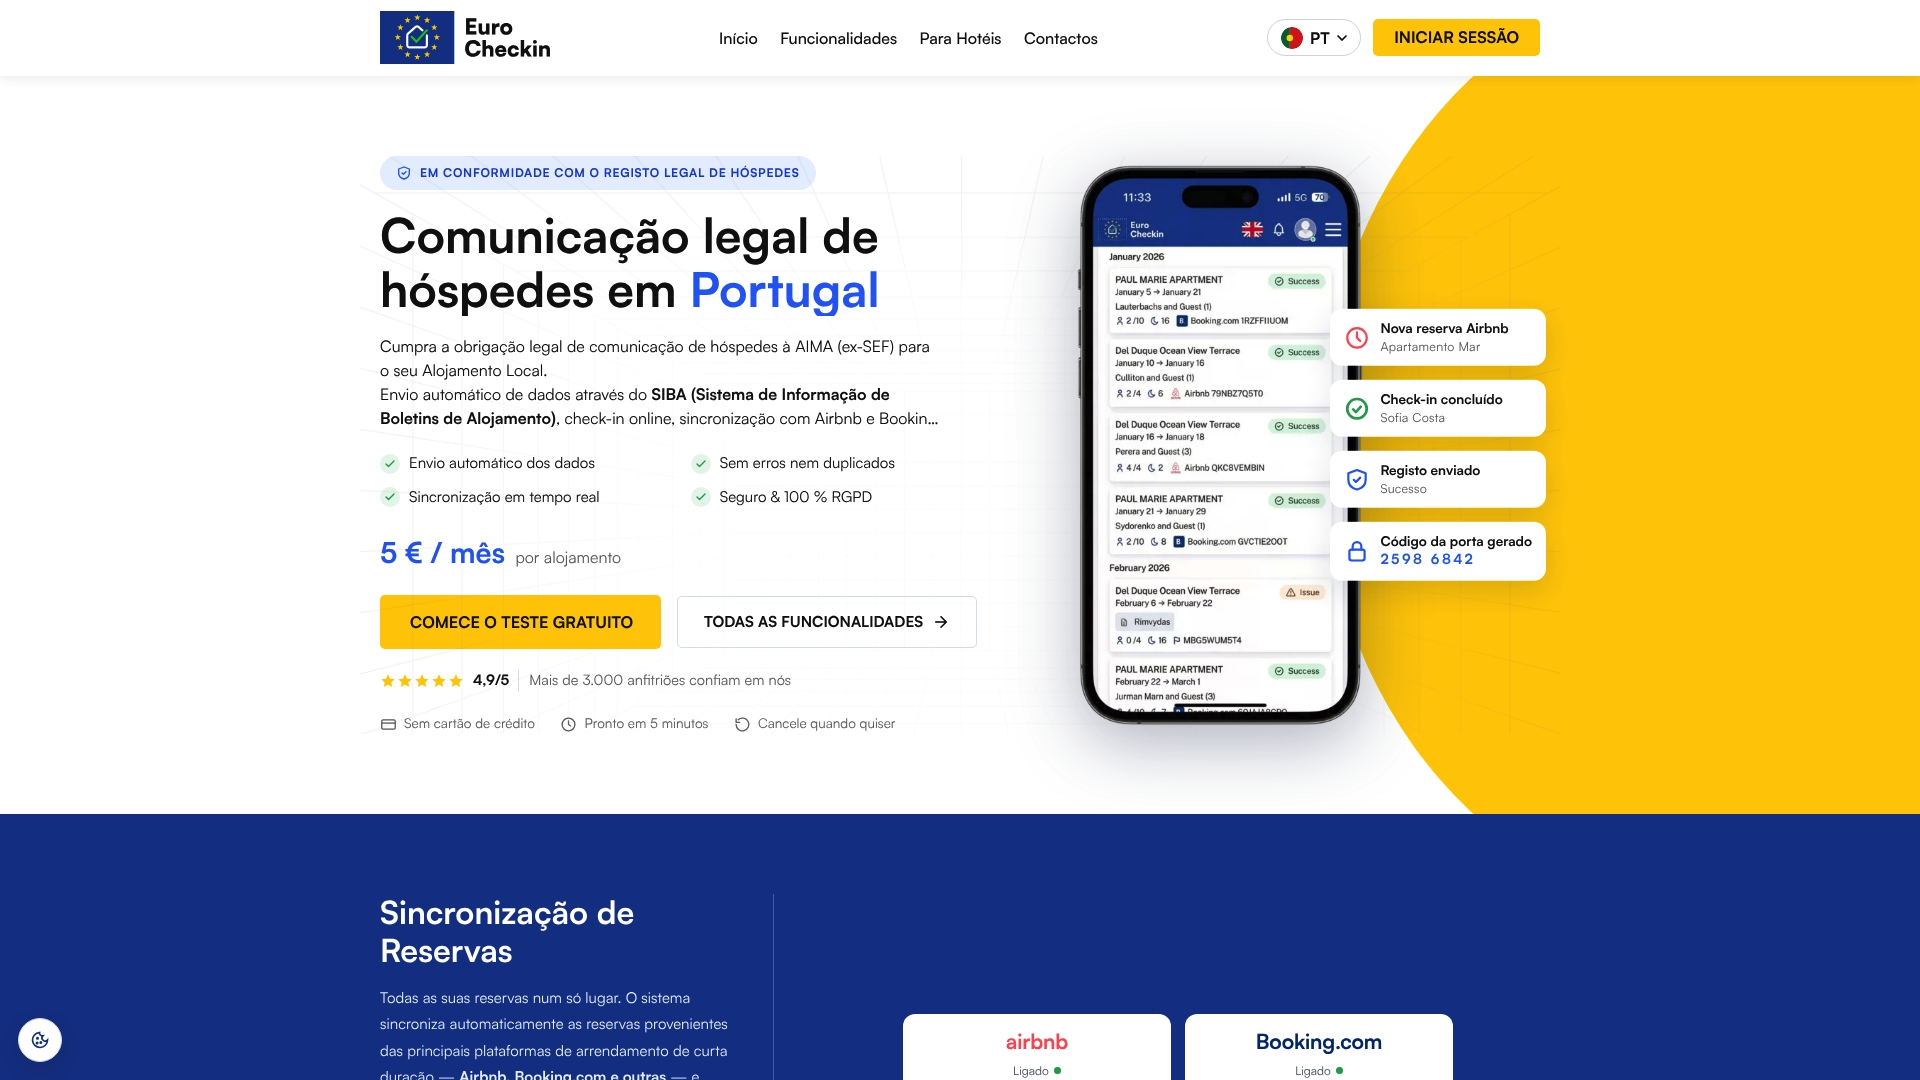
- Submissão automática dos dados obrigatórios à AIMA através do SIBA, sem intervenção manual em cada reserva.
- Check-in online multilingue que recolhe simultaneamente os dados legais e o consentimento de marketing, de forma separada.
- Armazenamento seguro dos registos e das provas de consentimento durante até três anos.
- Sincronização automática com Airbnb, Booking.com e outras plataformas de reserva.
O plano EuroCheckin para Alojamento Local custa 5 EUR por mês por alojamento, e o plano EuroCheckin para hotéis custa 3 EUR por mês por alojamento. Para uma operação com um único quarto ocasional, uma folha de cálculo pode ainda chegar, mas a partir de dois ou três alojamentos a automação compensa rapidamente o tempo perdido. Experimente a plataforma sem compromisso a longo prazo.
Fontes
Para consultar diretamente as fontes usadas neste artigo: o texto consolidado do RGPD define consentimento e bases legais; a CNPD publica orientação sobre requisitos de consentimento; a AHRESP disponibiliza minutas e explica o prazo de comunicação a SIBA; a AIMA publica contactos e procedimentos oficiais; e um guia prático de boas práticas detalha a separação entre comunicações operacionais e promocionais.
- Comunicação de hóspedes estrangeiros e minutas AHRESP / RGPD
- CNPD — Consentimento
- Regulamento (UE) 2016/679 (RGPD)
- Consentimento e boas práticas no uso de dados de hóspedes — Cursa
Perguntas frequentes
Preciso de consentimento para enviar dados à AIMA através do SIBA?
Não. A comunicação de dados de hóspedes estrangeiros ao SIBA, gerido pela AIMA, assenta numa obrigação legal e deve ocorrer em até três dias úteis após o check-in. Essa obrigação existe independentemente da vontade do hóspede em relação a esses dados específicos.
Que informação torna um consentimento de marketing válido?
Segundo a CNPD, um consentimento válido tem de ser livre, específico, informado e inequívoco, com uma ação clara do hóspede como marcar uma caixa em branco. Caixas pré-assinaladas ou consentimentos obtidos por defeito não cumprem estes requisitos.
Posso enviar um SMS de boas-vindas sem pedir consentimento?
Um SMS puramente operacional, como o código da porta ou a hora de chegada, costuma dispensar consentimento por assentar na execução do contrato de estadia. Já mensagens promocionais por SMS ou WhatsApp devem ser tratadas como marketing e exigem opt-in explícito e separado.
Quanto tempo devo guardar os registos de consentimento dos hóspedes?
O prazo depende da finalidade: dados exigidos para a comunicação à SIBA seguem o prazo dessa obrigação legal, enquanto dados recolhidos apenas para marketing devem ser eliminados quando o consentimento é retirado. Ferramentas como a EuroCheckin guardam esses registos de forma segura durante até três anos.
Como devo responder a um pedido de eliminação de dados de um hóspede?
Confirme primeiro se ainda existe uma obrigação legal ativa, como o prazo relacionado com a SIBA, antes de apagar qualquer registo. Depois disso, elimine os dados que já não tenham base legal, documente a resposta e informe o hóspede dentro de um prazo razoável, conforme a orientação da CNPD.