

A política de privacidade do seu alojamento tem de identificar o responsável pelo tratamento, listar os dados recolhidos e a base legal de cada finalidade, e explicar a obrigação de comunicar hóspedes estrangeiros através do SIBA à AIMA. Este enquadramento assenta no RGPD e na Lei n.º 58/2019, e inclui ainda prazos de conservação e os direitos dos hóspedes sobre os seus dados.
Em resumo:
- A política de privacidade deve indicar claramente o responsável pelo tratamento dos dados, incluindo contacto e encarregado de proteção de dados, quando aplicável.
- Os dados recolhidos variam conforme a fase da estadia, sendo necessário separar as finalidades e bases legais de cada tratamento, especialmente no que diz respeito a comunicação à AIMA e marketing.
- O envio de hóspedes estrangeiros ao SIBA é obrigatório por lei, sem necessidade de consentimento, devendo-se explicar que esses dados não podem ser utilizados para fins comerciais nem apagados antes do prazo legal.
- Os cookies essenciais funcionam por defeito, enquanto os cookies de análise e marketing requerem consentimento ativo do hóspede, que deve ser registado e guardado por prova legal.
- Para automatizar o preenchimento de boletins SIBA e evitar erros, recomenda-se utilizar sistemas que integrem reservas e enviem os dados diretamente para a AIMA, garantindo cumprimento e economia de tempo.
Índice
- Campo a campo: o que incluir na política de privacidade do seu alojamento
- Boletins de alojamento (SIBA) e comunicação à AIMA: como explicar isto na sua política
- Cookies e rastreamento no site de reservas: como cumprir o RGPD
- Videovigilância: regras práticas, prazo de conservação e redação recomendada
- Prazos de conservação e eliminação: como definir políticas por categoria de dados
- Fornecedores e contratos (art. 28.º): o que incluir na política e nos acordos
- Direitos dos titulares e procedimentos operacionais para os exercer
- Checklist e excertos-modelo para incorporar na sua política
- Perspetiva do autor: prioridades práticas para pequenos e médios alojamentos
- Automatizar o registo SIBA sem multiplicar tarefas manuais
- Fontes
- Perguntas frequentes
Campo a campo: o que incluir na política de privacidade do seu alojamento
Uma política de privacidade completa começa sempre pela identificação clara de quem trata os dados. Isto significa nome legal do alojamento, número de contribuinte, endereço e um contacto direto para questões de privacidade, com encarregado de proteção de dados (DPO) quando a dimensão do negócio o exigir.
A seguir vem a lista de dados recolhidos, que varia segundo o momento da estadia:
- No check-in: nome completo, documento de identificação, nacionalidade e data de nascimento.
- Na faturação: dados fiscais, endereço e método de pagamento.
- Em serviços adicionais: preferências de consumo, pedidos especiais e comunicações por correio eletrónico ou telemóvel.
Cada categoria de dados precisa de uma finalidade e de uma base legal próprias, sem misturar tratamentos. A comunicação à AIMA assenta em obrigação legal, a faturação em execução de contrato, e o envio de promoções depende sempre de consentimento explícito. Esta separação deve ficar visível ao hóspede desde o momento da reserva, com a informação exigida pelos artigos 13.º e 14.º do RGPD apresentada de forma simples, sem letra pequena nem linguagem técnica desnecessária.
Boletins de alojamento (SIBA) e comunicação à AIMA: como explicar isto na sua política
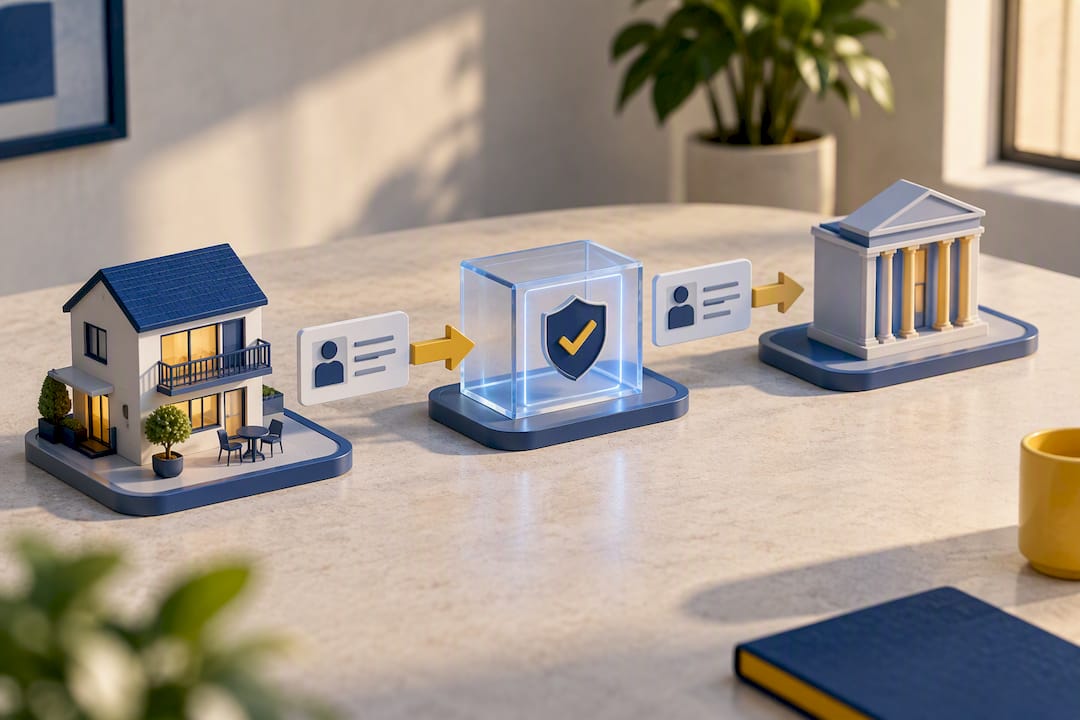
Todos os estabelecimentos turísticos em Portugal têm de comunicar hóspedes estrangeiros à AIMA através do SIBA. Este tratamento não depende do consentimento do hóspede: assenta numa obrigação legal prevista no artigo 6.º, n.º 1, alínea c) do RGPD, o que muda a forma como deve explicar este ponto na sua política.
O SIBA exige campos fixos, entre eles:
- Identificação completa e número de documento do hóspede.
- Nacionalidade e datas de entrada e saída.
- Morada de residência habitual.
A finalidade destes dados é fechada por lei. Não pode usá-los para campanhas de marketing, nem os apagar antes do prazo legal, mesmo que o hóspede o solicite. Explicar isto claramente na política evita mal entendidos e protege o seu alojamento em caso de reclamação. Detalhes práticos sobre este processo estão disponíveis na página sobre boletins de alojamento e obrigações SIBA.
Cookies e rastreamento no site de reservas: como cumprir o RGPD
O seu site de reservas usa provavelmente três tipos de cookies: essenciais, que garantem o funcionamento do motor de reservas; analíticos, que medem tráfego e comportamento; e de marketing, que alimentam anúncios personalizados em plataformas externas.
Só os cookies essenciais dispensam consentimento prévio. Todos os outros exigem que o hóspede aceite ativamente antes de serem ativados, e o seu sistema deve guardar prova desse consentimento, com data e canal de recolha.
- Cookies essenciais: ativos por defeito, sem pedido de autorização.
- Cookies analíticos e de marketing: só após consentimento explícito e revogável.
- Registo de consentimento: guardado com timestamp para eventual fiscalização.
A política de cookies deve estar integrada na política de privacidade, com um aviso visível no primeiro acesso ao site de reservas.
Videovigilância: regras práticas, prazo de conservação e redação recomendada
Câmaras em espaços comuns, como receção ou parques de estacionamento, seguem a Lei n.º 58/2019. A regra geral fixa a conservação das imagens em 30 dias, salvo se houver incidente que justifique retenção adicional.
- Sinalização obrigatória e visível em todos os locais com câmaras ativas.
- Proibição de filmar quartos, casas de banho ou zonas privadas dos hóspedes.
- Acesso às imagens restrito a pessoal autorizado, com registo de quem consultou e quando.
Dica profissional: Mantenha um livro de incidentes separado do registo de acessos às câmaras. Facilita imenso a resposta a uma eventual fiscalização da CNPD.
Prazos de conservação e eliminação: como definir políticas por categoria de dados
Cada categoria de dados tem o seu próprio prazo, e misturá-los é um dos erros mais comuns em políticas de privacidade de alojamentos. Dados fiscais seguem os prazos da legislação tributária, dados do SIBA seguem a obrigação de comunicação à AIMA, e imagens de videovigilância seguem o limite de 30 dias já referido.
- Dados fiscais: conservados de acordo com as obrigações contabilísticas em vigor.
- Dados de check-in e SIBA: mantidos pelo período exigido pela obrigação legal.
- Dados de marketing: eliminados logo que o consentimento seja revogado.
Depois de expirado cada prazo, o procedimento correto é apagar ou anonimizar os dados, registando essa ação para prova documental futura, conforme prazos legais aplicáveis.
Fornecedores e contratos (art. 28.º): o que incluir na política e nos acordos
Se usa um PMS, um processador de pagamentos ou sincroniza com OTAs como Airbnb ou Booking.com, esses fornecedores tratam dados em seu nome, conforme explicam exemplos práticos sobre OTAs e fluxos de reservas em Explicando Reservas Digitais. Isto exige um contrato de processamento nos termos do artigo 28.º do RGPD, que verifique medidas de segurança e, se aplicável, regras de transferência internacional de dados.
- Confirme se o fornecedor é processador ou responsável conjunto pelo tratamento.
- Exija cláusulas contratuais que cubram segurança e localização dos dados.
- Informe o hóspede, na política, das categorias de terceiros com quem os dados são partilhados.
Direitos dos titulares e procedimentos operacionais para os exercer
O hóspede tem direito de acesso, retificação, apagamento, oposição e portabilidade dos seus dados, e o alojamento tem um mês para responder a cada pedido.
- Receba o pedido por escrito e confirme a identidade do hóspede.
- Verifique se existem obrigações legais que impeçam o apagamento imediato, como faturas ou registos SIBA ainda dentro do prazo.
- Responda dentro do prazo de um mês, explicando o que foi feito e porquê.
- Registe o pedido e a resposta para prova documental.
Nem todo pedido de apagamento pode ser atendido de imediato: cruzar obrigações fiscais e SIBA antes de eliminar dados evita que apague informação que ainda é legalmente obrigado a guardar.
Checklist e excertos-modelo para incorporar na sua política
Antes de publicar a política, reveja estes pontos:
- Identificação do responsável e contacto de privacidade visíveis no topo do documento.
- Cada finalidade associada à base legal correta, sem sobreposições.
- Cláusula específica sobre o SIBA, separada da secção de marketing.
- Aviso de cookies integrado no motor de reservas, com registo de consentimento.
- Secção de videovigilância com prazo de 30 dias e sinalética descrita.
Um excerto útil para a secção SIBA pode ser: «Os seus dados de identificação são comunicados à AIMA por obrigação legal, nos termos do SIBA, e não são usados para qualquer outra finalidade.» Mapear cada tratamento separadamente, conforme recomendam guias sectoriais, é o que evita confusões quando um hóspede pede esclarecimentos.
Perspetiva do autor: prioridades práticas para pequenos e médios alojamentos
O erro mais comum não é a falta de política de privacidade. É escrever uma que mistura tudo: SIBA, marketing e faturação na mesma frase, como se fossem a mesma coisa. Isso confunde o hóspede e expõe o alojamento a reclamações evitáveis. A prioridade real está em automatizar o que é obrigatório e manter prova documental de cada consentimento, não em produzir um texto jurídico impecável que ninguém lê.
— Sofía Herrera
Automatizar o registo SIBA sem multiplicar tarefas manuais
Para um alojamento com vários check-ins por semana, preencher boletins SIBA à mão multiplica o risco de atraso e de erro de submissão. Cada atraso pode significar multa. A Eurocheckin resolve exatamente esse ponto de fricção: submete os dados diretamente à AIMA através do sistema SIBA, com check-in online multilingue e armazenamento seguro dos registos.
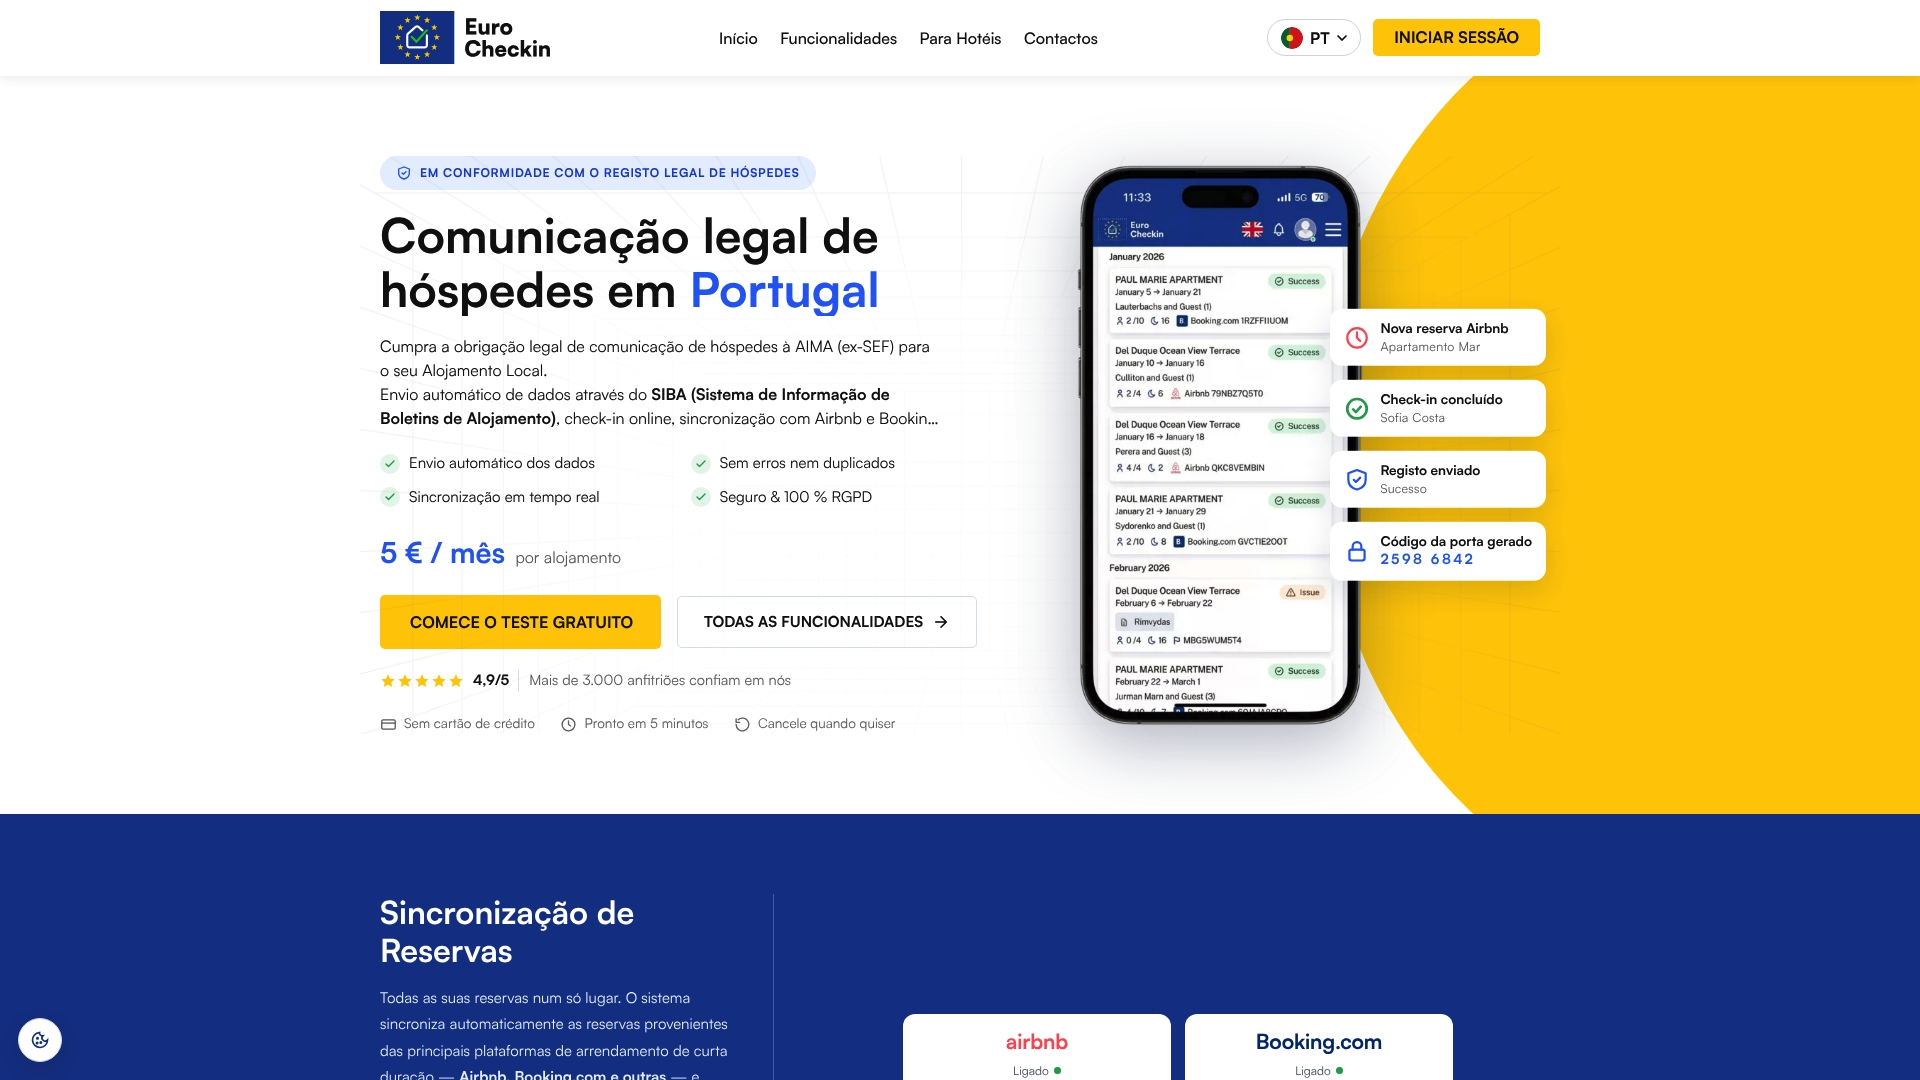
A plataforma sincroniza reservas com Airbnb, Booking.com e outras plataformas em tempo real, o que elimina a introdução manual repetida dos mesmos dados. Os planos EuroCheckin para Alojamento Local custam 5 € por mês por alojamento, e a versão EuroCheckin para hotéis fica em 3 € por mês por alojamento. Pode testar as funcionalidades de registo de hóspedes e SIBA sem compromisso de longo prazo e confirmar, na prática, quanto tempo administrativo consegue recuperar já no primeiro mês.
Fontes
Para consultar o texto legal e orientações atualizadas, use sempre fontes primárias:
- RGPD na hotelaria e turismo: guia para hotéis e AL (Legiscope)
- Requisitos RGPD para sistemas de segurança (Companeo)
Em casos de maior complexidade jurídica, vale a pena consultar um jurista especializado em proteção de dados.
Este artigo fornece informações gerais e não substitui o aconselhamento de um advogado qualificado. Consulte um profissional jurídico qualificado sobre o seu caso antes de agir com base neste conteúdo.
Perguntas frequentes
Quais são os tipos de violações de dados pessoais possíveis?
Uma violação de dados pode afetar a confidencialidade, quando dados são acedidos sem autorização, a integridade, quando são alterados indevidamente, ou a disponibilidade, quando se perdem ou tornam inacessíveis. Num alojamento, o exemplo mais comum é o acesso indevido a registos de check-in guardados sem controlo de acessos adequado.
Qual é a lei que protege os dados pessoais em Portugal?
O RGPD é o regulamento europeu que estabelece as regras gerais, e a Lei n.º 58/2019 adapta essas regras ao contexto português, incluindo disposições específicas sobre videovigilância. Estes dois diplomas formam a base legal que qualquer política de privacidade de alojamento deve referir.
Quando é que o RGPD não se aplica?
O RGPD não se aplica ao tratamento de dados puramente pessoais ou domésticos, sem qualquer atividade profissional ou comercial associada. Para um alojamento que recolhe dados de hóspedes com fins de reserva, faturação ou comunicação à AIMA, o regulamento aplica-se sempre.
Como posso apresentar uma queixa sobre proteção de dados pessoais?
Qualquer titular de dados pode apresentar queixa junto da Comissão Nacional de Proteção de Dados (CNPD), que é a autoridade de controlo em Portugal. Antes disso, o alojamento deve dar sempre oportunidade ao hóspede de resolver o pedido diretamente, dentro do prazo de um mês previsto no RGPD.
A Eurocheckin ajuda a cumprir a obrigação de comunicação à AIMA?
Sim. A Eurocheckin submete os dados de hóspedes estrangeiros diretamente à AIMA através do sistema SIBA, reduzindo o risco de atraso ou erro na comunicação. Os planos começam em 3 € por mês por alojamento para hotéis e 5 € por mês por alojamento local.