

No check-in de um alojamento local, minimizar dados significa pedir apenas o que o boletim de alojamento exige para comunicar ao SIBA, usá-lo só para esse fim e apagá-lo quando deixar de ser preciso. A lei define com precisão o que é necessário. O risco está no que se acrescenta pelo caminho: fotografias de documentos enviadas por WhatsApp, folhas de cálculo partilhadas e campos “por precaução”. A forma mais segura de cumprir é um check-in online que recolhe só os campos legais, os submete automaticamente e os guarda num único local protegido. É exatamente isso que a EuroCheckin faz, com submissão direta ao SIBA/AIMA e armazenamento conforme o RGPD.
Em resumo
- ✅ Por cada hóspede estrangeiro, incluindo cidadãos da UE, a lei exige um boletim com identificação, documento e datas da estadia. Hóspedes portugueses não precisam de boletim.
- ✅ A minimização é um princípio do RGPD: só trata os dados adequados, pertinentes e limitados à finalidade.
- ✅ Os dados do boletim servem para cumprir a lei. Não passam para listas de marketing sem consentimento próprio.
- ✅ Anonimizar não é o mesmo que minimizar: os dados anonimizados deixam de identificar a pessoa e já não estão sujeitos ao RGPD.
- ✅ Um check-in online com envio automático ao SIBA elimina cópias manuais, duplicados e erros de transcrição.
Índice
- O que é a minimização de dados no check-in
- Que dados a lei exige no boletim de alojamento
- O que fica de fora: os excessos mais comuns
- Minimização, pseudonimização e anonimização
- Como aplicar a minimização no seu check-in, passo a passo
- Documente o tratamento: o registo de atividades
- Check-in minimizado com a EuroCheckin
- A nossa perspetiva
- Perguntas frequentes
- Fontes
O que é a minimização de dados no check-in
O princípio da minimização está no artigo 5.º do RGPD, ao lado da licitude, da transparência, da limitação da finalidade, da exatidão e da limitação da conservação. Aplicado ao seu alojamento, coloca uma pergunta simples a cada campo do formulário: preciso mesmo deste dado para cumprir a obrigação legal?
O guia do Comité Europeu para a Proteção de Dados (CEPD/EDPB) resume os elementos básicos de proteção de dados em três ideias úteis para um anfitrião:
- Minimização: tratar apenas o necessário e proporcional à finalidade.
- Exatidão: corrigir ou apagar dados errados.
- Limitação da conservação: apagar ou anonimizar os dados logo que deixem de ser necessários, com prazos definidos por finalidade.
No alojamento local, a finalidade principal é clara: comunicar a estadia de hóspedes estrangeiros às autoridades. Tudo o que não serve esse fim (ou outro fim com base legal própria, como a faturação) não deve ser pedido.
Que dados a lei exige no boletim de alojamento
A Lei n.º 23/2007 obriga quem disponibiliza alojamento a título oneroso a comunicar a estadia de cidadãos estrangeiros. Segundo a Portaria n.º 415/2008, por cada cidadão estrangeiro, incluindo nacionais de outros Estados-Membros da UE, é preenchido e assinado um boletim de alojamento, comunicado no prazo de 3 dias úteis. Hoje essa comunicação é feita por via eletrónica no SIBA, o Sistema de Informação de Boletins de Alojamento.
Os campos do boletim são estes:
- Nome completo, tal como consta do documento
- Data de nascimento
- Nacionalidade
- País de residência
- Tipo e número do documento de identificação
- País emissor do documento
- Data de entrada e data prevista de saída
Não precisa de mais nada para a comunicação legal. Os detalhes de cada campo estão no nosso guia sobre dados obrigatórios dos hóspedes, e a lista atualizada de campos a pedir em 2026 está em campos do check-in.
Dois pontos que reduzem a recolha sem falhar a lei:
- Hóspedes portugueses não precisam de boletim. Não peça o documento só para “ter tudo”.
- Arrendamentos de longa duração não estão abrangidos. As perguntas frequentes do SIBA explicam que a obrigação se aplica ao alojamento temporário, pago, com datas de entrada e saída definidas.
Falhar a comunicação ou fazê-la fora do prazo é uma contraordenação punível com coima nos termos da Lei n.º 23/2007. Se já lhe aconteceu, veja o que fazer em submissão fora de prazo no SIBA.
O que fica de fora: os excessos mais comuns
A maior parte dos problemas de minimização não nasce de má-fé, mas de processos manuais. Estes são os excessos mais frequentes num check-in tradicional:
- Fotografias de documentos em conversas de mensagens. Ficam no telemóvel do anfitrião, do co-anfitrião e da equipa de limpeza, sem prazo de eliminação.
- Folhas de cálculo partilhadas com dados de centenas de hóspedes, acessíveis a quem já deixou a equipa.
- Campos extra “por precaução”: profissão, morada completa ou motivo da viagem, quando não são exigidos.
- Reutilização para marketing. Os dados recolhidos por obrigação legal não podem alimentar newsletters. Isso exige uma base própria, normalmente o consentimento. Veja quando é necessário em consentimento de dados de hóspedes.
- Dados duplicados porque a mesma reserva entra pelo Airbnb e pelo Booking.com e é registada duas vezes.
Cada cópia a mais é um ponto de fuga e um dado que um dia terá de apagar.
Minimização, pseudonimização e anonimização
Os três termos aparecem juntos, mas fazem coisas diferentes. O guia do CEPD sobre dados pessoais seguros define-os assim:
| Técnica | O que faz | O RGPD continua a aplicar-se? | Exemplo no alojamento local |
|---|---|---|---|
| Minimização | Recolhe só os dados adequados, pertinentes e limitados ao necessário | Sim | Pedir apenas os campos do boletim |
| Pseudonimização | Substitui identificadores por outros códigos; com informação adicional é possível reidentificar | Sim | Relatórios internos com “Hóspede 0142” em vez do nome |
| Anonimização | Torna impossível identificar a pessoa por meios razoavelmente prováveis | Não, se bem executada | Estatística de estadias por nacionalidade e mês, sem nomes nem documentos |
A anonimização tem uma vantagem prática: dados verdadeiramente anónimos podem ser usados para estatísticas e conservados depois do prazo legal. O CEPD avisa, no entanto, que nem sempre é fácil e deve ser avaliada caso a caso. Para um anfitrião, a regra útil é esta: se um número pequeno de hóspedes permite adivinhar quem é quem (por exemplo, “o único hóspede japonês de março”), os dados ainda não são anónimos.
Como aplicar a minimização no seu check-in, passo a passo

1. Defina a finalidade de cada campo
Para cada dado que pede, escreva a finalidade e a base legal. Os campos do boletim assentam na obrigação legal (art. 6.º, n.º 1, alínea c, do RGPD), por isso o hóspede não pode recusá-los. Os restantes precisam de outra base. O nosso guia de bases legais RGPD no alojamento ajuda a fazer este mapa.
2. Recolha os dados uma única vez, pelo próprio hóspede
O erro mais comum é copiar à mão dados que chegam por mensagem. Com a EuroCheckin, o hóspede preenche um formulário de check-in online multilingue antes de chegar, com os campos legais. Não há fotografias soltas nem transcrições, e o hóspede escreve os dados na sua própria língua de interface. Saiba mais sobre o check-in multilingue.

3. Evite reservas e registos duplicados
A EuroCheckin sincroniza em tempo real com o Airbnb, o Booking.com, o Vrbo e outras plataformas, por isso cada reserva gera um único registo. Veja como sincronizar Airbnb e Booking.com sem duplicar dados.
4. Comunique ao SIBA sem intermediários manuais
A Portaria n.º 321/2023, em vigor desde 29 de outubro de 2023, adaptou o SIBA à extinção do SEF e prevê o envio por ficheiro, descarga eletrónica ou webservice. A EuroCheckin submete automaticamente os boletins ao SIBA/AIMA, com mais de 99% de submissões bem-sucedidas. Pode acompanhar cada envio em estado das submissões no SIBA.
5. Limite quem acede aos dados
Defina quem vê o quê e retire o acesso a quem sai da equipa. Temos uma checklist para ex-colaboradores e um guia de auditoria de acesso aos dados.
6. Fixe prazos de conservação e eliminação
O SIBA conserva os dados comunicados no máximo um ano antes de os destruir automaticamente, segundo as suas perguntas frequentes. Do seu lado, cada documento deve ter um prazo definido e um procedimento de eliminação. Os prazos estão explicados em prazo de apagamento de dados dos hóspedes.
Documente o tratamento: o registo de atividades
A CNPD, a Comissão Nacional de Proteção de Dados, lembra que o registo de atividades de tratamento é obrigatório pelo artigo 30.º do RGPD, também para organizações com menos de 250 trabalhadores, e que a dispensa é absolutamente excecional. A CNPD disponibiliza um modelo. Para um alojamento local, o registo do check-in cabe em poucas linhas: que dados recolhe, para quê, com que base legal, quem acede, onde ficam e quando são apagados. Se o seu processo já é minimizado, este documento escreve-se quase sozinho.
Check-in minimizado com a EuroCheckin
A EuroCheckin junta numa só ferramenta o que este guia descreve: formulário de check-in online multilingue com os campos legais, submissão automática ao SIBA/AIMA, sincronização com as principais plataformas e armazenamento seguro da documentação conforme o RGPD. O plano para alojamento local custa 5 € por mês por alojamento, com teste gratuito e sem fidelização.
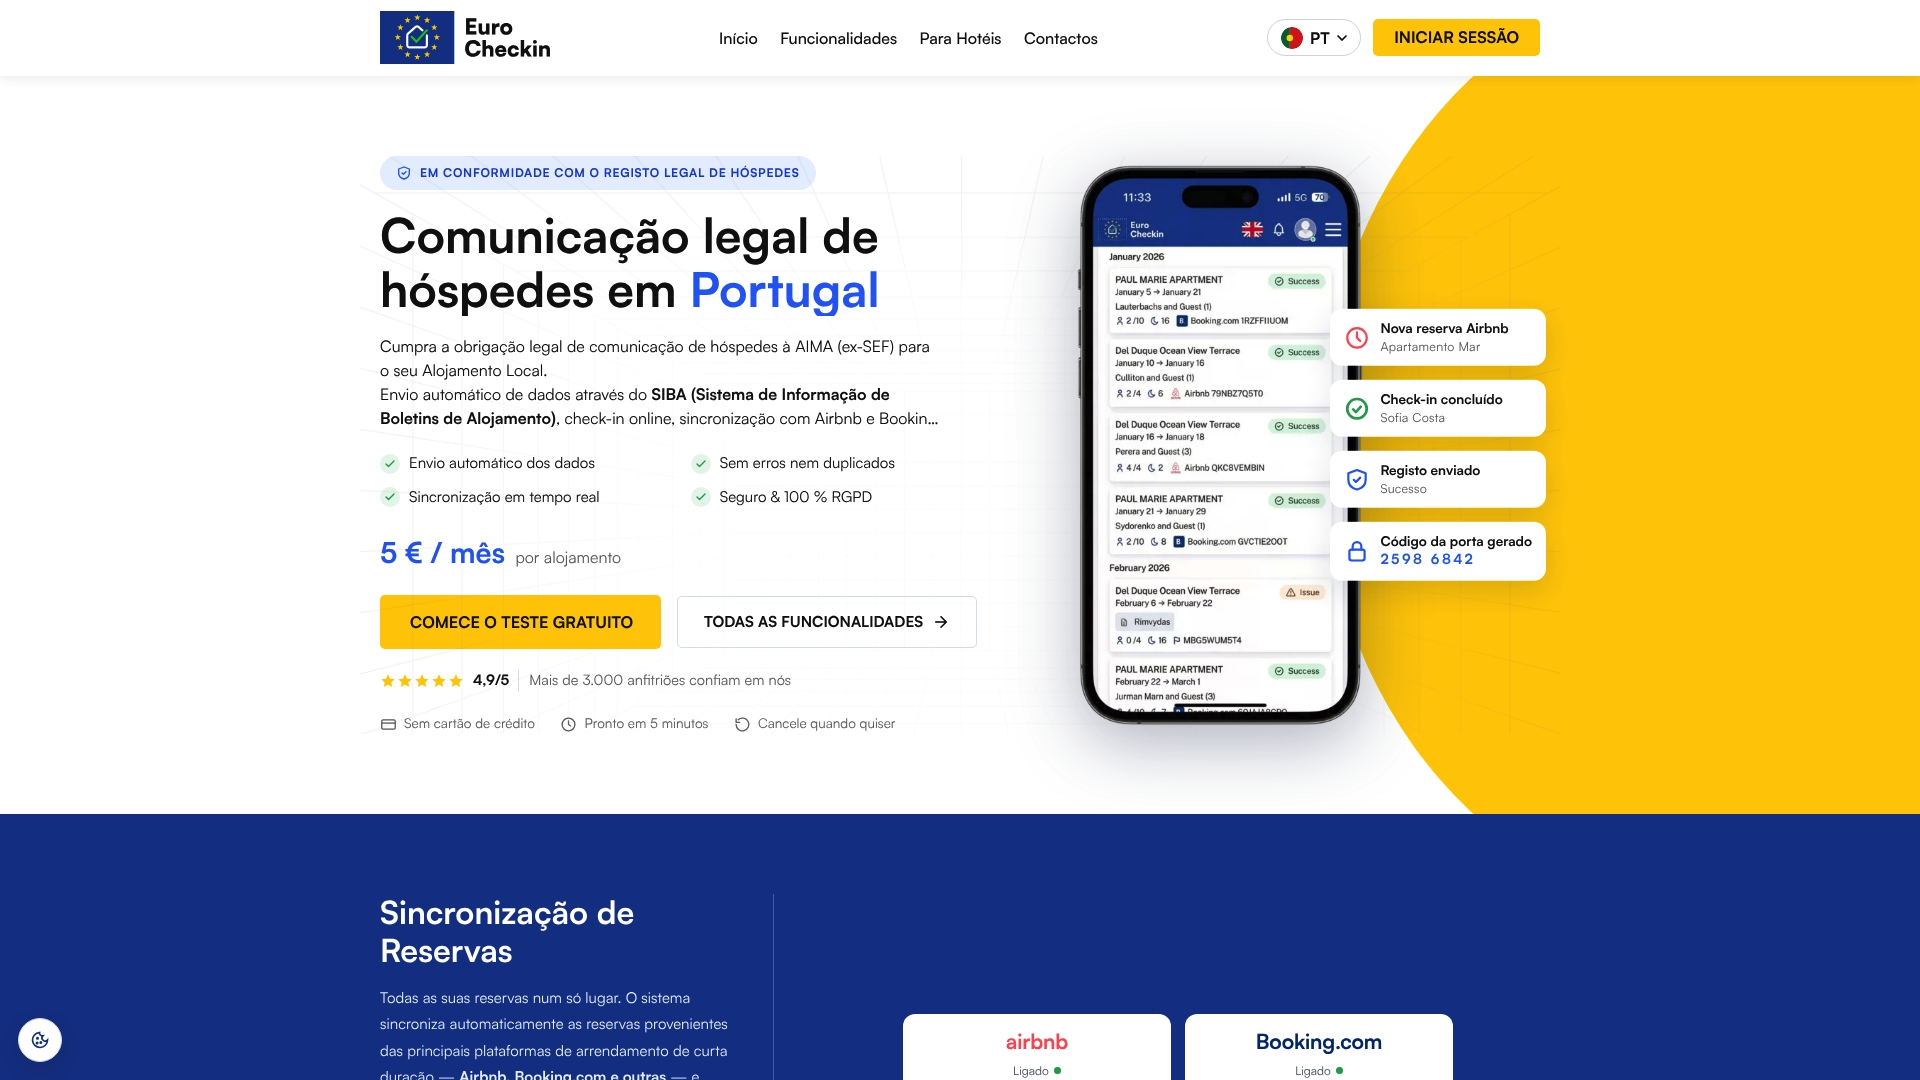
👉 Comece o teste gratuito da EuroCheckin e veja o seu próximo check-in a correr sem papéis, sem cópias e sem duplicados. Gere um hotel? Veja o plano para hotéis.
A nossa perspetiva
Muitos anfitriões veem a proteção de dados como mais uma camada de burocracia por cima do SIBA. Nós vemos o contrário: a minimização é a forma mais simples de cumprir as duas obrigações ao mesmo tempo.
Quando o hóspede preenche ele próprio os campos legais, num formulário na sua língua, e esses dados seguem diretamente para o SIBA, desaparecem as fotografias no telemóvel, as folhas de cálculo partilhadas e os registos repetidos. Menos cópias significa menos erros, menos risco de coima e menos dados para proteger e apagar.
Foi para isso que construímos a EuroCheckin: automatizar todo o processo legal de registo e comunicação de hóspedes, com integração direta ao SIBA/AIMA, sincronização com as plataformas e armazenamento seguro conforme o RGPD. O anfitrião ganha tempo, o hóspede tem uma chegada mais simples e os dados ficam onde devem estar.
Sofía Herrera
Perguntas frequentes
Posso pedir uma cópia do passaporte no check-in?
O boletim exige o tipo e o número do documento, não uma fotografia solta guardada no telemóvel. Se o seu processo envolve o documento, faça-o num sistema seguro, com acesso limitado e prazo de eliminação definido. As regras práticas estão no nosso guia sobre o passaporte de hóspedes no alojamento local.
Tenho de registar hóspedes portugueses?
Não no SIBA: o boletim de alojamento aplica-se a cidadãos estrangeiros, incluindo os da UE. Para hóspedes portugueses, peça apenas o que precisa para outras finalidades com base legal, como a faturação.
O hóspede pode recusar dar os dados do boletim?
Os dados do boletim são recolhidos por obrigação legal, por isso não dependem de consentimento. O que deve fazer é informar o hóspede da finalidade e do fundamento legal no momento da recolha. Se um hóspede chegar sem documento, veja o que fazer em hóspede sem documento.
Posso usar os dados dos hóspedes para estatísticas?
Sim, se os anonimizar de forma a que ninguém possa ser identificado, por exemplo com totais por nacionalidade e mês. Dados apenas pseudonimizados continuam a ser dados pessoais e sujeitos ao RGPD.
Os dados do boletim podem entrar na minha newsletter?
Não automaticamente. A newsletter é outra finalidade e precisa de base própria, normalmente o consentimento do hóspede, pedido de forma separada e clara no check-in.
Fontes
- Diário da República: princípio da minimização (lexionário)
- EDPB: elementos básicos de proteção de dados
- EDPB: dados pessoais seguros
- Lei n.º 23/2007, texto consolidado
- Portaria n.º 415/2008, texto consolidado
- Portaria n.º 321/2023
- SIBA: perguntas frequentes
- CNPD: registo de atividades de tratamento